|
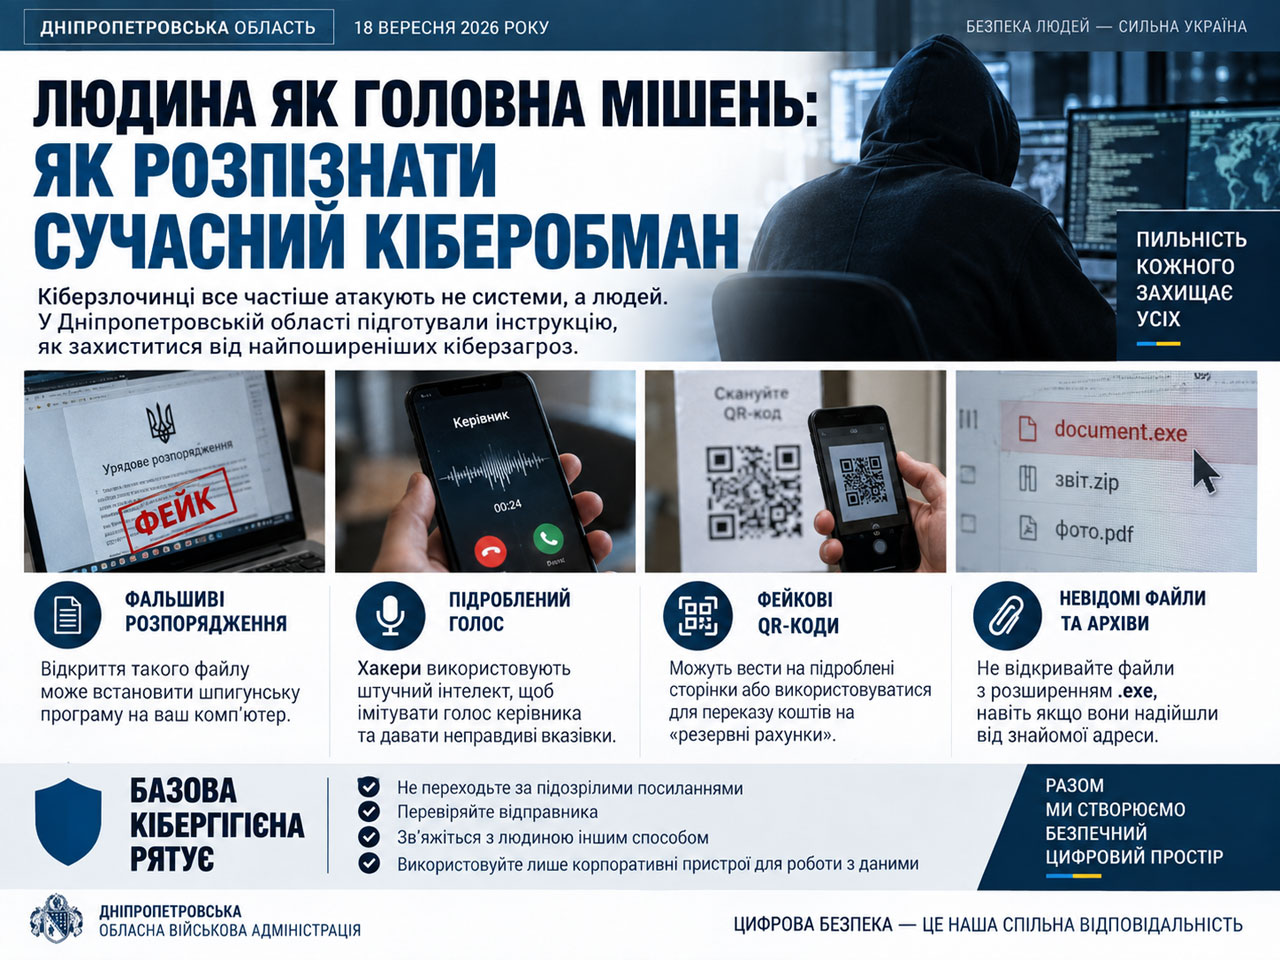
Человек как главная мишень: как распознать современный киберобман
Кибератака сегодня далеко не всегда начинается со взлома сложной компьютерной системы. Всё чаще преступники пытаются обойти техническую защиту другим способом — заставить человека самостоятельно открыть вредоносный файл, перейти по опасной ссылке, сообщить конфиденциальные данные или выполнить распоряжение, которое на первый взгляд выглядит вполне законным. Именно поэтому сотрудники организаций, государственных учреждений и предприятий становятся одним из ключевых объектов кибератак. Даже хорошо защищённая информационная система может оказаться под угрозой, если злоумышленнику удастся убедить одного сотрудника совершить ошибочное действие. Управление Держспецсвязи в Днепропетровской области совместно с департаментом цифровой трансформации, информационных технологий и электронного правительства Днепропетровской областной военной администрации подготовили рекомендации, которые помогают распознавать наиболее распространённые схемы современного киберобмана. Почему преступники атакуют не компьютер, а человекаСовременная кибербезопасность строится из нескольких уровней: технических средств защиты, контроля доступа, антивирусного программного обеспечения, резервного копирования, сетевого мониторинга и других механизмов. Однако все эти меры могут потерять эффективность, если злоумышленник получает возможность действовать от имени легитимного пользователя. Социальная инженерия как раз и рассчитана на человеческий фактор. Вместо непосредственного поиска технической уязвимости преступник пытается манипулировать доверием, страхом, любопытством, чувством срочности или желанием быстро решить рабочую задачу. Украинские государственные рекомендации по кибергигиене отдельно выделяют социальную инженерию, фишинг, вредоносные вложения и компрометацию учётных данных как направления, которым необходимо обучать сотрудников. При этом для разных должностей рекомендуется использовать соответствующие роли и сценарии обучения. Заместитель начальника Днепропетровской ОВА по вопросам цифрового развития, цифровых трансформаций и цифровизации Иван Начовный подчёркивает, что технической защиты недостаточно без подготовки сотрудников.
Социальная инженерия работает на доверииЗлоумышленнику необязательно выдавать себя за кого-то совершенно неизвестного. Наоборот, гораздо эффективнее может оказаться сообщение от человека или организации, которым потенциальная жертва уже привыкла доверять. В украинских методических рекомендациях социальная инженерия определяется как использование обмана или манипуляции для того, чтобы побудить человека раскрыть информацию либо выполнить действие, которое может быть использовано для атаки на систему. Среди таких методов выделяются фишинг, выдача себя за другое лицо, создание ложного предлога и другие способы воздействия на пользователя. Поэтому вопрос «насколько хорошо защищён компьютер?» всё чаще необходимо дополнять другим вопросом: «насколько хорошо сотрудник умеет распознавать попытку манипуляции?» Фальшивые распоряжения и документыОдин из опасных сценариев — рассылка поддельных документов, которые внешне напоминают официальные распоряжения. Получатель может увидеть знакомый логотип, соответствующий стиль оформления, привычную формулировку и имя руководителя или государственного учреждения. Документ может сопровождаться требованием ознакомиться с ним или срочно выполнить указание. Проблема заключается в том, что открытие такого файла может стать первым этапом атаки. В исходных рекомендациях Днепропетровской ОВА отмечается, что после открытия поддельного «правительственного распоряжения» на рабочем компьютере может быть установлена шпионская программа, которая позволит злоумышленникам получить доступ к сети учреждения. Поэтому само наличие официальной символики, подписи или знакомого названия организации ещё не подтверждает подлинность документа. Перед открытием подозрительного файла стоит проверить:
Особенно осторожно следует относиться к неожиданным вложениям, даже если письмо пришло с адреса, который кажется знакомым. Голос руководителя уже не является доказательствомЕщё несколько лет назад телефонный звонок или голосовое сообщение от руководителя воспринимались как значительно более надёжный способ подтверждения личности. Развитие технологий искусственного интеллекта постепенно меняет эту ситуацию. Киберпреступники могут использовать технологии синтеза речи и создавать сообщения, имитирующие голос конкретного человека. В материалах Днепропетровской ОВА отдельно упоминаются искусственно сгенерированные сообщения с голосом руководителя. На практике такой сценарий может выглядеть следующим образом: сотруднику поступает голосовое сообщение якобы от руководителя с просьбой срочно выполнить финансовую операцию или передать информацию. Особенно опасны ситуации, когда одновременно присутствуют несколько факторов:
В таких случаях распоряжение необходимо перепроверить по независимому каналу связи. Например, если указание поступило в мессенджере, сотрудник может связаться с руководителем по официальному номеру телефона или через другой установленный внутри организации канал. Опасность фальшивых QR-кодовQR-код воспринимается пользователями как удобный и привычный инструмент: достаточно навести камеру смартфона, чтобы открыть сайт, форму, платёжную страницу или другой ресурс. Именно поэтому QR-коды могут использоваться и в мошеннических схемах. В материалах Днепропетровской ОВА отмечается, что злоумышленники могут применять фальшивые QR-коды, в том числе для того, чтобы выдавать распоряжения о перечислении средств на так называемые «резервные счета». Главная проблема QR-кода состоит в том, что его содержимое не всегда очевидно пользователю до сканирования. Ссылка может вести не на тот ресурс, который человек ожидает увидеть. Поэтому перед подтверждением платежа или вводом учётных данных необходимо проверить адрес открывшейся страницы. Если QR-код получен неожиданно, особенно в сообщении с финансовым распоряжением, подтверждение через другой канал связи становится обязательным. Почему сообщение «срочно» должно насторожитьОдин из наиболее эффективных психологических приёмов злоумышленников — лишить человека времени на проверку. Сообщение может содержать формулировки вроде:
Расчёт делается на то, что человек начнёт действовать автоматически. Специалисты Управления Держспецсвязи в Днепропетровской области подчёркивают: если сообщение вызывает панику, требует немедленных действий или обещает неожиданную выгоду, переходить по ссылке не следует. Вместо этого необходимо попытаться связаться с человеком, от имени которого поступило сообщение, и подтвердить его подлинность. Простое правило: чем сильнее давление, тем важнее паузаПарадокс современной кибербезопасности заключается в том, что иногда самое полезное действие — ничего не делать несколько минут. Если сообщение заставляет человека действовать быстрее, чем он обычно принимает подобные решения, это само по себе является поводом остановиться. Пауза позволяет проверить отправителя, адрес сайта, реквизиты платежа и связаться с предполагаемым автором распоряжения. Неизвестные архивы и файлы .exe: чем они опасныОсобую осторожность необходимо проявлять с вложениями электронной почты и сообщений. Специалисты рекомендуют не открывать неизвестные архивы и файлы с расширением .exe, даже если они поступили с адреса, который кажется знакомым. Расширение .exe означает, что файл является исполняемой программой. После запуска он получает возможность выполнять действия в операционной системе в соответствии со своими правами. Опасность архивов заключается в том, что вредоносный файл может быть скрыт внутри архива, а название самого архива может выглядеть совершенно безобидно. Поэтому аргумент «письмо пришло от знакомого человека» не должен автоматически означать «вложение безопасно». Если отправитель действительно должен был передать файл, лучше отдельно связаться с ним и уточнить, что именно он отправлял. Почему злоумышленники изучают своих жертв заранееСовременная атака может быть значительно эффективнее, если преступник заранее собирает информацию о потенциальной жертве. Киберспециалисты Управления Держспецсвязи в Днепропетровской области отмечают, что российские хакерские группировки изучают своих жертв, их должности, круг общения и повседневные привычки. Атака при этом может начинаться с обычного сообщения в мессенджере от имени знакомого человека или организации. Это означает, что мошенническое сообщение может быть составлено специально под конкретного человека. Например, злоумышленнику необязательно писать абстрактное «срочно переведите деньги». Он может использовать название реального отдела, имя руководителя, должность сотрудника или сведения о текущей рабочей задаче. Чем больше достоверных деталей содержит сообщение, тем сложнее человеку заметить обман. Искусственный интеллект усиливает возможности мошенниковРазвитие генеративного искусственного интеллекта добавляет к традиционному фишингу новые возможности. Украинские специалисты в 2026 году отдельно рассматривают методы ИИ-фишинга и способы выявления дипфейков при защите государственных учреждений. Это не означает, что любое необычное голосовое или видеосообщение является подделкой. Однако сама по себе убедительность изображения, голоса или текста больше не может считаться достаточным доказательством личности отправителя. Для важных действий необходимо использовать процедуру независимого подтверждения. Особенно это актуально для:
Как должна действовать организацияКибербезопасность нельзя полностью переложить на системного администратора или специалиста по информационной безопасности. Если сотрудник не понимает, что подозрительное письмо необходимо проверить, даже самая современная система защиты может столкнуться с проблемой человеческого фактора. Именно поэтому украинские рекомендации по кибергигиене предусматривают не только технические меры, но и регулярное обучение сотрудников. Среди рекомендуемых тем — распознавание фишинговых сообщений и вложений, безопасность электронной почты, защита учётных записей, использование многофакторной аутентификации и методы социальной инженерии. Минимальный набор правил для сотрудниковКаждому сотруднику организации полезно придерживаться нескольких базовых принципов:
Что рекомендуют руководителям и ИТ-специалистамДля организаций недостаточно просто провести один инструктаж после инцидента. Кибергигиена должна стать постоянной частью рабочих процессов. Руководителям и ИТ-специалистам рекомендуется организовать работу с базами данных и реестрами исключительно с корпоративных устройств, на которых невозможно свободно устанавливать стороннее программное обеспечение. Отдельно подчёркивается необходимость использования физических ключей безопасности, которые сложнее подделать. Практический смысл такого подхода заключается в разделении уровней защиты. Даже если сотрудник столкнулся с вредоносным сообщением, ограниченные права устройства и пользователя могут уменьшить последствия ошибки. Полезным инструментом также являются регулярные учебные сценарии. Государственные методические рекомендации предусматривают практические упражнения, имитирующие реальные инциденты, включая открытие вредоносных вложений, переход по опасным ссылкам и попытки социальной инженерии. Главный вывод: подозрительность должна стать нормойКибербезопасность больше не является исключительно технической задачей. В условиях, когда злоумышленники используют социальную инженерию, поддельные документы, фальшивые QR-коды, имитацию голоса и методы, усиленные искусственным интеллектом, обычный сотрудник фактически становится одним из элементов системы защиты. Поэтому здоровая осторожность — не проявление недоверия к коллегам и руководству, а нормальная процедура информационной безопасности. Если сообщение вызывает страх, требует срочного действия, предлагает неожиданную выгоду или заставляет нарушить привычный порядок работы, лучший первый шаг — остановиться и проверить информацию. Как отмечают специалисты Управления Держспецсвязи в Днепропетровской области, базовая кибергигиена и разумная подозрительность сегодня способны защищать не только персональные данные, но и государственную информацию, а также безопасность объектов критической инфраструктуры. В цифровой среде ошибка одного человека действительно может иметь последствия для всей организации. Но именно поэтому простое правило «сначала проверить — потом действовать» становится одним из наиболее доступных и эффективных инструментов защиты. |