|
Кибербезопасность в Днепре: как распознать новые схемы мошенников и защитить свои данные
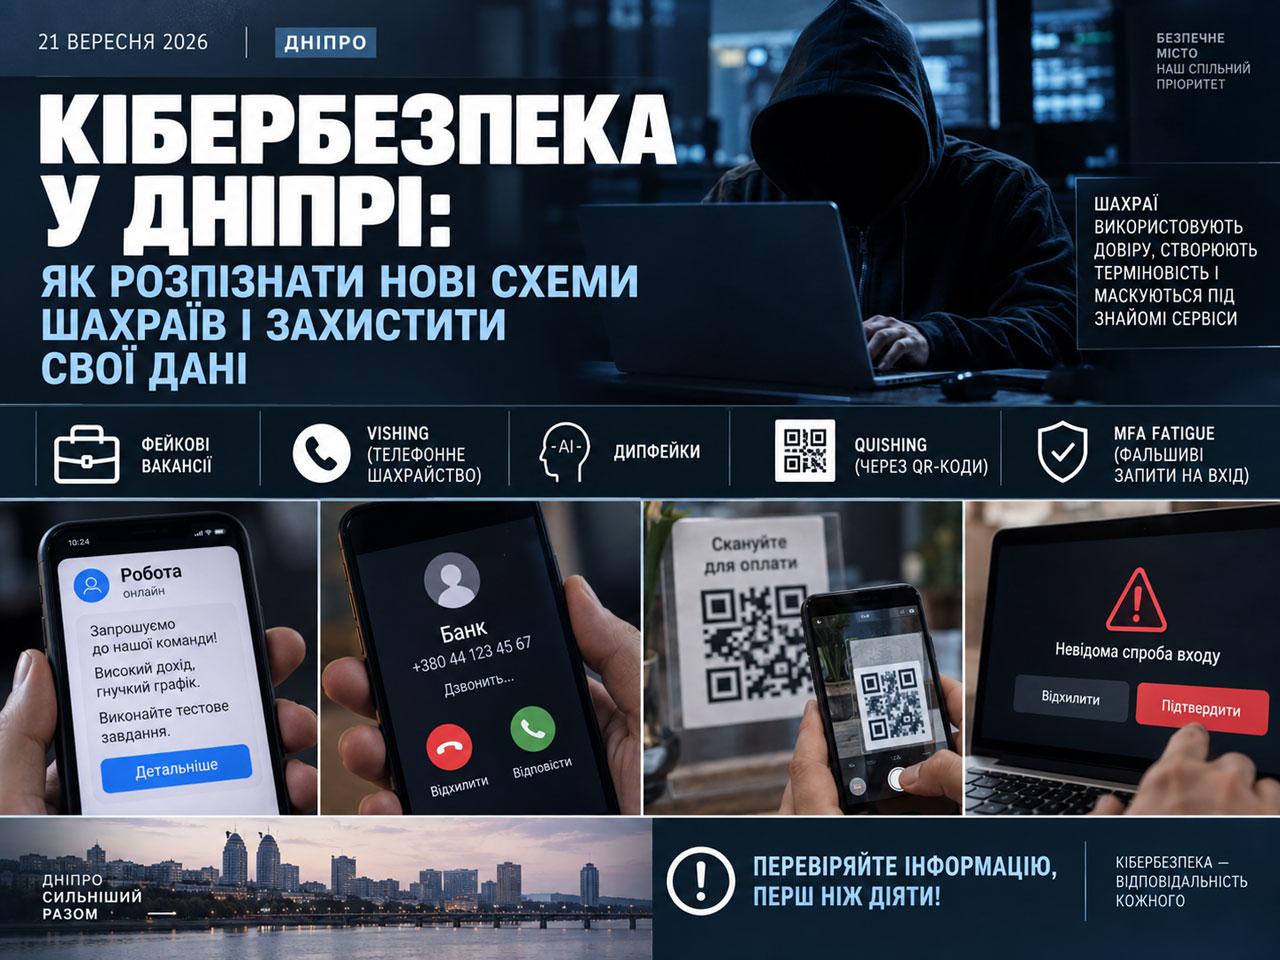
Киберпреступники всё реже рассчитывают исключительно на технические уязвимости устройств. Всё чаще объектом атаки становится сам человек — его доверие, невнимательность, страх или желание быстро решить проблему. Сообщение от «работодателя», звонок якобы из банка, видеозвонок от знакомого, QR-код для оплаты или неожиданное уведомление о входе в аккаунт могут выглядеть совершенно привычно. Однако за обычным на первый взгляд обращением может скрываться тщательно подготовленная мошенническая схема. О новых методах социальной инженерии и правилах цифровой безопасности напомнили департамент информационных технологий Днепровского городского совета совместно с Сектором по киберзащите Управления Госспецсвязи в Днепропетровской области. В центре внимания — схемы, которые используют доверие человека и заставляют его самостоятельно выполнить необходимые злоумышленникам действия. Почему привычные способы распознать мошенника больше не всегда работаютРаньше подозрительное сообщение часто можно было заметить по очевидным признакам: странному адресу отправителя, многочисленным ошибкам, требованию срочно перевести деньги или явно подозрительной ссылке. Современная социальная инженерия устроена значительно сложнее. Злоумышленники могут заранее собирать информацию о потенциальной жертве из открытых источников, социальных сетей и других доступных данных. После этого они выстраивают сценарий общения таким образом, чтобы обращение выглядело естественным. Главная опасность заключается именно в правдоподобии ситуации. Человеку не обязательно сообщать пароль или данные банковской карты напрямую. Достаточно заставить его установить определённую программу, открыть ссылку, отсканировать QR-код или подтвердить вход, который он сам не инициировал. Именно поэтому специалисты рекомендуют обращать внимание не только на содержание сообщения, но и на собственные действия после его получения. Фальшивые вакансии: когда тестовое задание становится ловушкойОдин из вариантов атаки начинается с вполне реалистичного предложения о работе. Кандидату могут предложить пройти онлайн-собеседование, рассказать об условиях работы, а затем выполнить тестовое задание. На этом этапе потенциальную жертву просят установить специальную программу — например, VPN-клиент или другое программное обеспечение. Проблема в том, что программа, которую предлагают установить под видом рабочего инструмента, может содержать вредоносный код. В исходном материале в качестве одного из примеров приводится модифицированный VPN-клиент SopraVPN. Опасность такой схемы в том, что человек устанавливает программу не потому, что поверил неизвестному отправителю, а потому, что считает её частью процесса трудоустройства. Поэтому предложение о работе само по себе не должно быть поводом отключать осторожность. Перед установкой любой программы необходимо проверить работодателя, официальный сайт компании и источник, из которого загружается программное обеспечение. Дипфейки: почему голос и видео больше не являются абсолютным доказательствомОтдельную опасность представляют технологии создания дипфейков. Современные инструменты позволяют достаточно убедительно имитировать голос и внешность человека. Поэтому видеозвонок или голосовое сообщение от знакомого, коллеги или руководителя уже нельзя считать безусловным доказательством того, что на связи действительно находится этот человек. Практическое правило здесь простое: если собеседник неожиданно просит перевести деньги, сообщить код, открыть ссылку или выполнить другое важное действие, личность необходимо проверить через независимый канал связи. Например, если сообщение поступило в мессенджере, можно самостоятельно позвонить человеку на его обычный номер. Если просьба якобы исходит от руководителя, разумно уточнить её лично или через другой корпоративный канал. Особенно важно не использовать для проверки тот же канал, который потенциально контролируется злоумышленником. Vishing: мошеннический звонок от имени банка или организацииVishing, или голосовой фишинг, — это атака по телефону. Злоумышленник представляетcя сотрудником банка, службы поддержки, государственной организации или другой известной структуры и пытается получить информацию либо заставить человека выполнить определённые действия. Основным инструментом здесь становится психологическое давление. Человеку могут сообщить о подозрительной операции, заблокированном счёте, необходимости срочно подтвердить личность или другой «проблеме». Пока собеседник пытается разобраться в ситуации, мошенник постепенно подталкивает его к нужному действию. Важный принцип цифровой безопасности: настоящий сотрудник организации не должен заставлять человека принимать решение под давлением только потому, что «времени осталось несколько минут». Если звонок вызывает сомнения, безопаснее завершить разговор и самостоятельно набрать официальный номер организации, указанный на её сайте, банковской карте или другом проверенном источнике. Quishing: опасность может скрываться даже в обычном QR-кодеQR-коды давно стали частью повседневной жизни. Их используют для оплаты, перехода на сайты, получения информации, регистрации и доступа к различным сервисам. Однако сам факт наличия QR-кода не означает, что ссылка внутри него безопасна. Quishing — разновидность фишинга, при которой QR-код используется для перенаправления человека на поддельный или вредоносный ресурс. Что проверить после сканирования QR-кодаПосле сканирования QR-кода не стоит автоматически вводить:
Сначала необходимо посмотреть, на какой именно сайт ведёт ссылка, и убедиться, что это официальный ресурс. MFA fatigue: как мошенники пытаются заставить пользователя самому подтвердить атакуМногофакторная аутентификация считается одним из важных механизмов защиты аккаунтов. Но даже она не отменяет необходимость внимательного отношения к уведомлениям. При атаке MFA fatigue злоумышленник инициирует множество запросов на подтверждение входа. Пользователь может получить несколько уведомлений подряд и постепенно перестать обращать на них внимание. Расчёт делается на усталость или случайное нажатие кнопки подтверждения. Именно поэтому неожиданное уведомление о попытке входа нельзя воспринимать как обычное системное сообщение. Если человек в данный момент не входил в аккаунт, запрос подтверждения не следует принимать. В случае повторяющихся уведомлений необходимо дополнительно проверить безопасность учётной записи:
Почему мошенникам выгодно заставлять человека спешитьОбщий элемент многих современных схем — искусственно созданная срочность. Человеку говорят, что счёт сейчас заблокируют, вакансия исчезнет через несколько минут, платёж необходимо провести немедленно или коллега якобы находится в чрезвычайной ситуации. Такая тактика снижает вероятность того, что человек остановится и проверит информацию. Специалисты рекомендуют действовать наоборот: если сообщение заставляет немедленно принимать важное решение, необходимо сделать паузу. Именно требование срочности должно стать дополнительным поводом для проверки. Что делать, если просьба поступила от знакомого или коллегиПредставим ситуацию: знакомый присылает сообщение с просьбой срочно перевести деньги. Или руководитель просит приобрести подарочные сертификаты. Или коллега неожиданно отправляет ссылку на документ и просит открыть её. Даже если имя и фотография отправителя совпадают с настоящими, это ещё не гарантирует безопасность. В такой ситуации лучше использовать другой, заранее известный канал связи:
Особенно важно проверять необычные просьбы, связанные с деньгами, паролями, доступом к системам и установкой программ. Чего не стоит делать даже при убедительном объясненииЕсть несколько действий, которые не следует выполнять по сторонней инструкции, если инициатор обращения не проверен:
Особенно опасно сочетание нескольких признаков одновременно: неожиданный контакт, срочность, просьба установить программу или открыть ссылку и требование сообщить либо подтвердить конфиденциальную информацию. Данные банковской карты и коды подтверждения — не способ доказать свою личностьОдна из распространённых ошибок — воспринимать просьбу предоставить банковские данные как обычную процедуру проверки. Номер карты, срок её действия, CVV-код, пароль от интернет-банкинга и одноразовые коды подтверждения не должны передаваться посторонним лицам. Опасность фишинга подтверждается и реальными расследованиями в Днепре и Днепропетровской области. В подобных схемах злоумышленники отправляют пользователям фишинговые ссылки якобы для интернет-оплаты. После ввода данных банковской карты информация может попасть к мошенникам. Встречаются и более сложные сценарии, когда злоумышленники представляются сотрудниками государственных учреждений и под различными предлогами убеждают граждан платить за получение социальных выплат и компенсаций. Это показывает важную особенность социальной инженерии: мошенническая схема может быть построена не вокруг одного универсального сценария, а вокруг конкретной жизненной ситуации человека. Как действовать при подозрительном звонке или сообщенииЕсли обращение кажется подозрительным, не обязательно сразу пытаться определить, является ли собеседник мошенником. Достаточно выполнить несколько последовательных действий.
Почему цифровая безопасность касается не только отдельного пользователяДля обычного пользователя последствия мошеннической атаки могут выражаться в потере денег, аккаунта или персональных данных. Но проблема имеет и более широкий масштаб. Для организаций компрометация одной учётной записи может стать началом дальнейшего распространения атаки внутри корпоративной сети. Для государственных учреждений и городской инфраструктуры вопросы защиты цифровых систем связаны уже не только с сохранностью персональной информации, но и со стабильностью работы информационных ресурсов. Именно поэтому в департаменте информационных технологий Днепровского городского совета подчёркивают, что технические средства защиты должны сочетаться с внимательностью пользователей и ответственным отношением к цифровой безопасности. Для города это связано с защитой данных, информационных ресурсов и стабильной работой критической инфраструктуры. Цифровая гигиена становится такой же привычкой, как проверка замка перед выходом из домаСовременные мошеннические схемы становятся всё более убедительными именно потому, что злоумышленники стараются сделать их похожими на обычную жизнь. Антивирус, многофакторная аутентификация, фильтры электронной почты и другие технические средства повышают уровень защиты. Однако если пользователь самостоятельно установит вредоносную программу, перейдёт на фишинговый сайт или подтвердит чужой запрос на вход, даже хорошо защищённая система может оказаться под угрозой. Поэтому базовые правила цифровой гигиены остаются простыми:
Кибербезопасность — это не только набор технических инструментов, но и ежедневная привычка проверять информацию перед тем, как совершить важное действие. Если сообщение, звонок или видеозвонок требуют немедленного решения, особенно связанного с деньгами, доступом к аккаунту или установкой программ, лучше сделать паузу и проверить информацию. Несколько минут дополнительной осторожности могут предотвратить последствия, которые впоследствии будет значительно сложнее устранить. |